

例えば、昨今のサイバーセキュリティ対策で、
こんなことに悩んでいませんか?

- ニュースでサイバー攻撃の被害を見るたび、自社の対策が十分なのか不安
- EDRの導入が必要だと分かっているが、社内にサイバーセキュリティに精通している専門家がおらず、自分たちでは管理できない
- 取引先から「適切なセキュリティ体制」の導入を求められているが、具体的に何をすればいいかわからない
対策を怠ることで企業が直面する3つのリスク
業務の完全停止
従来のアンチウイルスソフトをすり抜ける巧妙な攻撃により、ある日突然データが暗号化されます。侵入を即座に「検知・防御」する仕組みがないとウイルスの拡散を許してしまい、ビジネス継続が困難になるほどの深刻かつ長期の業務停止を招きます。
取引の制限・停止
経産省の「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」が本格化する中、EDR等の対策は取引の必須条件となりつつあります。適切な体制がないと主要取引先の監査を通過できず、最悪の場合は取引停止を招く恐れがあります。
多額の損害賠償
セキュリティの管理体制に不備があると、自社の被害に留まらず、取引先への侵入の「踏み台」となるリスクを招きます。管理不備は社会的な信用失墜に加え、本来回避できたはずの膨大な調査費用や、多額の損害賠償を背負わされるリスクに直結します。
EDR+SOCサービス「セキュリモ」なら導入するだけで、
これらの経営リスクに無理なく対処できるようになります。
そもそも、EDR・SOC/MDRとは
従来のアンチウイルスソフトとの違い
従来のアンチウイルスソフトは、既知のウイルスの特徴に合致したものをブロックする仕組みです。しかし、AIなどを駆使して検知を巧みに逃れる昨今の「未知のウイルス」は検知することができません。侵入を防ぐことが困難な今、重要になるのは侵入後の迅速な対応です。
そのウイルス侵入後の対応を担うのが、最新のセキュリティソフト「EDR」です。
- EDR:Endpoint Detection and Response

しかし、この「EDR」は運用がとても大変です。
EDRは業務ツールの動きやソフト更新も「怪しい」と検知するため、自社の環境に合わせたカスタマイズをしないと、大量のアラートを発します。そのため、専門知識のない担当者が、それらが「本物の攻撃」か「誤検知」かを見極め、即座に正しい対応をするのは至難の業です。
この専門的な分析と脅威への対応を行うのが「SOC」「MDR」といった体制・サービスです。
- SOC:Security Operation Center
- MDR:Managed Detection and Response

そこで最新のセキュリティソフト「EDR」と、セキュリティの専門チーム「SOC」による運用を
セットにしてお届けするのが「セキュリモ」です。

従来型アンチウイルスとEDR+SOCの違い
| 比較項目 | 従来型アンチウイルス | EDR+SOC「セキュリモ」 |
|---|---|---|
| 検知の方式 | 既知のマルウェアのパターン(シグネチャ)と照合して判定する | 端末上のプロセスの挙動を監視し、AIが不審な動きを判定する |
| 未知の脅威 | パターンが存在しない検体は検知できない | パターンに依存せず、挙動から判定して検知・隔離する |
| 守る範囲 | 侵入を防ぐ「入口」が中心 | 侵入された後の検知・封じ込め・復旧まで |
| 侵入後にできること | 検体の削除・隔離が中心。侵入経路や影響範囲の追跡は範囲外 | 隔離に加え、駆除、改ざんされたシステムのロールバック、設定変更まで実行 |
| アラートへの対応 | 検知結果は管理者に通知され、判断と対応は利用企業側が行う | アクトのSOCがアラートを分析し、対応作業まで代行する |
| 運用に必要な人材 | 定義ファイルの更新管理が中心で、専門人材がいなくても運用しやすい | EDR単体では専門知識が必要だが、SOCが担うため利用企業側に専門人材は不要 |
※本表の「従来型アンチウイルス」は、既知のパターンとの照合を主とする方式を指します。
「セキュリモ」が選ばれる3つの理由
検知率100%※
最高レベルの検知率を誇る
AI駆動型EDR「SentinelOne」を採用
検知率100%※を誇るAI駆動EDR「SentinelOne(センチネルワン)」が24時間365日、貴社の端末やサーバーをリアルタイムで自動監視・防御。AIがその場で脅威を判断して隔離するため、未知の脅威から大切なデータを守ることができます。
※サイバー攻撃手法の知識ベースであるMITRE Engenuity ATT&CK® の評価より
運用手間ゼロ
知識がなくても安心。セキュリティ専門チーム「SOC」が運用を全面バックアップ通知だけで終わらない。セキュリティ専門チーム「SOC」が対応の実行作業まで代行
EDRが一般的なアンチウイルスソフトと異なるのは導入して終わりではなく、運用が重要になること。その導入後の監視や複雑なアラート分析をアクトのSOCが全て対応。セキュリティ担当者がいない企業でも最高レベルの運用体制が手に入ります。EDRが一般的なアンチウイルスソフトと異なるのは導入して終わりではなく、運用が重要になること。アクトのSOCは、アラートの通知と推奨作業の提示だけでなく、その後の実行作業も代行します。セキュリティ担当者がいない企業でも、手を動かす人まで含めた運用体制が手に入ります。
SCS評価制度 ★獲得
信頼の証明。
経済産業省の「SCS評価制度」に対応
昨今、注目を集めている取引先のセキュリティ対策状況を「★」で格付けする「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」。セキュリモは、「EDR」と「SOC」による運用体制を備えているため、評価基準への対応もスムーズ。自社の安全を守るだけでなく、「セキュリティ対策が万全な企業」としての確かな信頼を取引先に届けることができます。

SentinelOne(センチネルワン)
2025 Japan Partner of the Year 受賞!
アクトは、SentinelOne より「2025 Japan Partner of the Year」を受賞したトップレベルのパートナー企業です。
このアワードは、SentinelOne社の日本国内販売代理店としての販売実績はもちろんのこと、導入前の丁寧なヒアリングや環境アセスメント、導入後の運用サポート、さらにはインシデント発生時の迅速な対応体制など、一貫した支援の質と深さが総合的に評価されたものです。
多様な業種・規模のお客様に向けて、最適なセキュリティ環境を提案・実装してきた豊富な実績と、AIを活用した最先端のサイバー防御技術を活かしながら、常に「お客様にとって本当に意味のある対策」を追求し続けています。
最新のセキュリティソフト「EDR」による検知・防御と、セキュリティ専門チーム「SOC」による運用。
だから、貴社はランサムウェアから資産を守り、
サプライチェーンの信頼を守り抜く最高レベルの防御体制を手に入れることができます。
価格・料金
お客様の課題やご利用環境に合わせて、最適なプランとお見積もりをご案内いたします。
初期費用0円、1ライセンスから導入可能。
「まずは費用感だけ知りたい」という方も、どうぞお気軽にお問い合わせください。
\無料トライアル実施中/
詳しい料金を問い合わせるEDR+SOCサービス「セキュリモ」の有償オプション
アラートの「その先」まで調べる。
動的解析(サンドボックス)オプション

疑わしいファイルを隔離環境で実際に動かし、悪性か安全かを見極めます。
EDRのアラート通知だけでは、その検体が実際にどう動いたのか、どのIOC(攻撃の痕跡)と関係するのかまでは分かりません。動的解析オプションでは、アクトのSOCが「詳しく調べる必要あり」と判断した検体を、他に影響が出ない隔離環境(サンドボックス)で実際に実行し、実行挙動・通信・生成ファイル・IOC・判定根拠を詳細解析レポートとしてお客様にもご提供します。解析結果はSOCの初動対応(隔離・無効化など)の判断にも使われます。
ご提供の流れ
STEP1
検知
EDR「SentinelOne」が端末の不審な挙動を検知し、アラートを上げます。
STEP2
SOCが判断
アクトのSOCがアラートを確認し、詳しく調べる必要がある検体を選び出します。
STEP3
隔離環境で実行
サンドボックスで検体を実際に動かし、挙動・通信・生成ファイルを解析・評価します。
STEP4
レポートと対応
結果を詳細解析レポートとしてご提供。SOCの初動対応と運用フローにも反映します。
動的解析オプションでできること
検知だけで終わらない詳細情報
EDR上の検知情報に加えて、検体の実行挙動、通信先、生成されたファイル、IOC、判定の根拠までをレポートでご確認いただけます。
解析環境を自社に持たなくてよい
サンドボックス製品や解析基盤、解析ができる人材を自社でそろえる必要がありません。必要な検体だけ、高度な解析結果を利用できます。
自社の運用にそのまま使える
IOCや挙動情報は、社内に同じ脅威が潜んでいないかの調査、追加確認、ブロック設定、影響範囲の確認、社内への説明などにご活用いただけます。
アナリストが整理してお渡し
解析ツールの出力をそのままお渡しするのではなく、アクトの標準フォーマットに整理し、専門アナリストのレビューを経てご提供します。
実物のサンプルレポートを公開しています
ランサムウェア「LockBit」の検体を実際に隔離環境で動かし、解析基盤「Joe Sandbox」で解析したレポートです。「悪性」と判定した根拠が、判定結果(Verdict)・危険度スコア・検出パターン・攻撃の痕跡としてどのように示されるかをご確認いただけます。お客様にお渡ししているものと同じ形式です。
オプションの料金・お申し込み方法は、お気軽にお問い合わせください。緊急時の大量一括解析や詳細な調査(フォレンジック)は、別途個別にお見積りいたします。
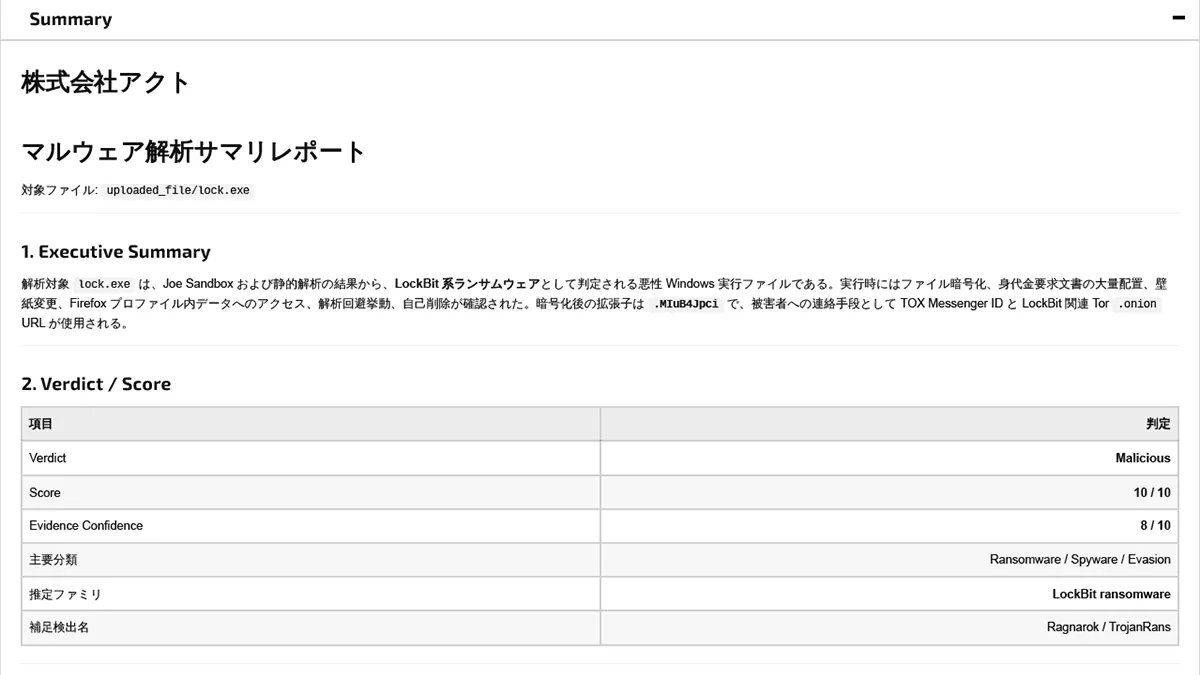
- 公開しているサンプルは、一般に流通が確認されている検体を当社が検証目的で解析したものです。お客様からお預かりした検体および解析レポートを外部に公開することはありません。検体そのものの配布は行っておりません。
- 本オプションは、隔離された解析環境における動的解析・静的解析・AI支援解析等の結果をもとに検体の危険性を評価するサービスであり、検体の安全性を保証するものではありません。十分な解析証拠が得られない場合は「判定不能(Inconclusive)」として報告します。最終的なインシデント対応のご判断は、EDRイベントや端末ログなど関連情報と合わせて総合的に行ってください。
導入事例
契約ライセンス数 累計60,000件突破!
さまざまな企業のセキュリティ対策と運用の解決に役立っています。







- ヨコハマ グランド
インターコンチネンタル ホテル 



アクトは、経済産業省認定の「情報処理支援機関(スマートSMEサポーター)」です。
「どんなITツールを導入し、どこに依頼すればいいかわからない」——そんな企業の悩みに対し、国が認めた専門機関として最適なご提案と安心のサポートを提供します。
よくあるご質問
- Macやサーバーにも導入できますか?
- はい。Windows端末だけでなく、MacやサーバーOSにも幅広く対応しています。貴社の端末やサーバーを包括的に監視し、ランサムウェア攻撃から大切なデータを守ります。
- 導入時にPCが重くなることはありませんか?
- AI駆動型のエンジンが端末内で自律的に動作するため、通信のたびにクラウドへ照合する方式に比べて負荷がかかりにくい設計です。業務パフォーマンスへの影響を最小限に抑えながら、高度な保護を実現します。
- EDRがあればアンチウイルスソフトは不要ですか?
- セキュリモの場合は不要です。一般にはアンチウイルスとEDRの併用が望ましいとされますが、セキュリモが採用する「SentinelOne」は次世代型アンチウイルス(NGAV/EPP)機能を標準搭載しているため、既存のアンチウイルスソフトを残さずに一本化できます。
- SOCではどのような対応をしてくれますか?
- アクトのSOCは、アラートの通知、アラート分析後のお客様への推奨作業の提示のみではなく、サイバー攻撃の抑止作業、マルウェアの駆除、改ざんされたシステムのロールバック、設定変更作業などの実行作業も代行して行っております。
- SOCの監視は24時間365日ですか?
- EDR「SentinelOne」による検知・自動隔離は24時間365日、常時稼働しています。アクトのSOCによる有人での分析と対応作業は、平日日中の対応となります。夜間・休日に発生した脅威も、EDRがその場で自動的に隔離したうえで、翌営業日にSOCが内容を確認します。
- 導入前に、自社の環境で性能を試すことはできますか?
- はい、2週間の無償トライアルが可能です。実際の環境で SentinelOne の検知性能と、アクトのSOCによる運用サポートを事前に体験いただけます。
- 怪しいファイルを詳しく解析してもらうことはできますか?
- はい。有償オプション「動的解析(サンドボックス)」をご用意しています。SOCが詳しく調べる必要があると判断した検体を、他に影響が出ない隔離環境で実際に動かし、実行挙動・通信・生成ファイル・IOC・判定根拠を詳細解析レポートとしてご提供します。お客様側でサンドボックス製品や解析基盤を導入する必要はありません。